Gerçek riski bulun
↳ Deterministik kurallar ve yapay zekâ analisti birlikte çalışır: Sigma, alan kuralları ve hazır tespit kitleri önce karar verir; model, gözlenen kanıtın yanında hipotezini sunar.
YENİAjan tabanlı L3 analist
Türk ve AB MSSP'leri ile düzenlemeye tabi kurumlar için ajan tabanlı AI SOC. Alarmı ayıklar, vakayı araştırır, müdahaleyi insan onayıyla yürütür — KVKK öncelikli; SaaS, on-prem veya air-gap ortamınızda.
Mevcut güvenlik yığınınızın üzerinde çalışır — verileriniz sizin kontrolünüzde kalır.
↳ Deterministik kurallar ve yapay zekâ analisti birlikte çalışır: Sigma, alan kuralları ve hazır tespit kitleri önce karar verir; model, gözlenen kanıtın yanında hipotezini sunar.
↳ Ajanlar ilgili alarmları vakada birleştirir, IP, alan adı ve hash'leri zenginleştirir, MITRE ATT&CK ile eşler ve olayın yolculuğunu tek zaman çizelgesinde gösterir.
↳ Playbook'lar ve SOAR aksiyonları hızlı çalışır; yüksek etkili her adım insan onay kapısından geçer ve her karar değiştirilemez denetim izine yazılır.
SIEM, EDR, güvenlik duvarı, kimlik ve bulut kaynaklarından gelen loglar normalize edilir, tekilleştirilir ve Calypia ajanları tarafından triyajdan müdahaleye taşınır.
250+ bağlayıcı kütüphanesi · Logolar ilgili sahiplerinin ticari markalarıdır ve ortaklık ifade etmez.
Her adım kayıt altında: veri kaynaktan gelir, normalize edilir, kurallarla ve yerel AI analistiyle değerlendirilir, vakaya dönüşür ve insan onayıyla müdahaleye geçer.
Calypia Go sensörü · SIEM, EDR, güvenlik duvarı, kimlik ve bulut bağlayıcıları · 250+ bağlayıcı kütüphanesi
Webhook, syslog, HTTP, API yoklama · alan eşleme, tekilleştirme, filtreleme
Sigma ve alan kuralları · korelasyon · 6 hazır tespit kiti · MITRE eşlemesi
Özel / yerel AI modeli; kanıtı ve deterministik kontrolleri hipotezin yanında gösterir
emin değilse → kural / manuel incelemeKorelasyonla vaka · L1 → L2 eskalasyon · SLA takibi · teslim makbuzları
Playbook'lar ve SOAR aksiyonları · yüksek etkili adımlarda insan onay kapısı
E-posta, Slack, Teams, PagerDuty / Opsgenie · Jira, ServiceNow
İş alarmı ayıklamakla bitmez. Ajan tabanlı SOC, tehdidin bütün yaşam döngüsünü yönetmelidir — ama kontrol her zaman ekibinizde kalır.
SIEM, EDR, güvenlik duvarı, IDS/IPS, bulut, e-posta güvenliği ve Calypia sensöründen gelen alarmlar tek merkezde toplanır; normalize edilir, tekilleştirilir ve önem derecesine göre puanlanır.
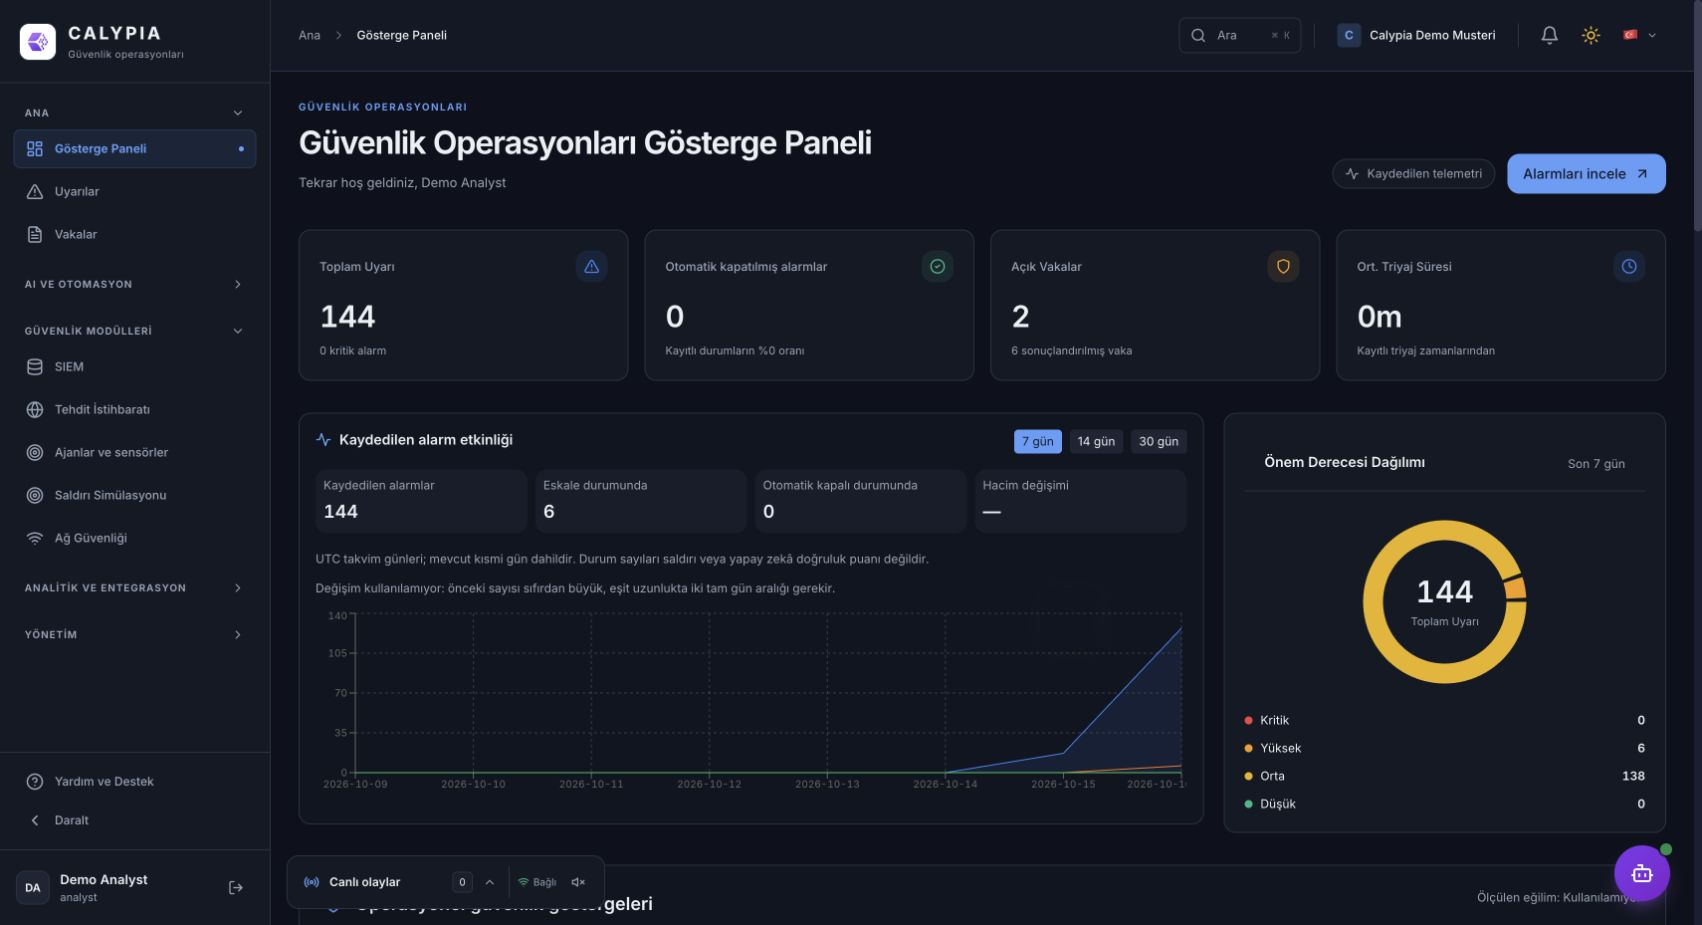
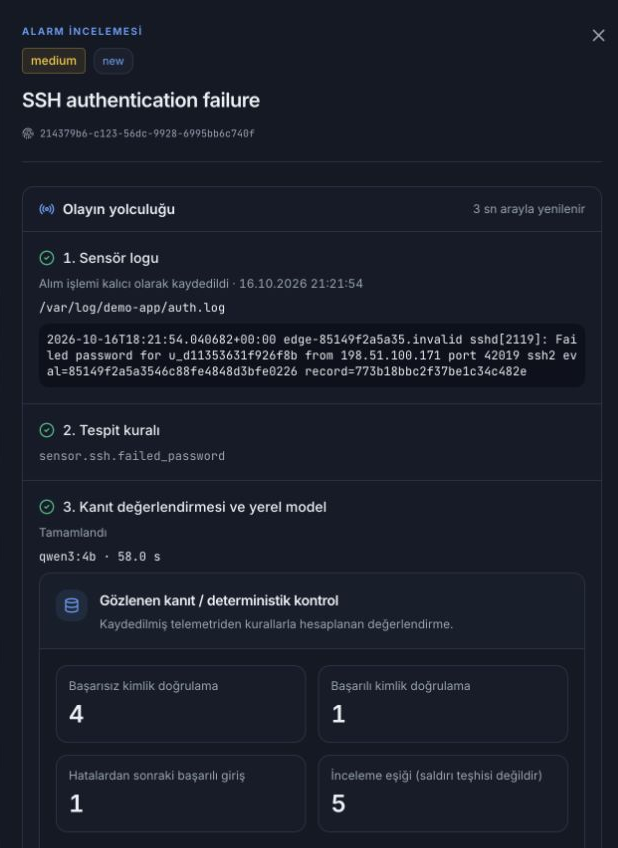
Her alarmın "olay yolculuğu": sensör logu → tespit kuralı → kanıt değerlendirmesi ve yerel model. Hepsi olay penceresine sabitlenmiş tek bir zaman çizelgesinde.
Sürükle-bırak görsel editör veya YAML/JSON ile playbook'lar: 13 aksiyon tipi, şablonlar ve sürümleme. Manuel, alarm anında, zamanlanmış, webhook veya koşullu tetikleme.
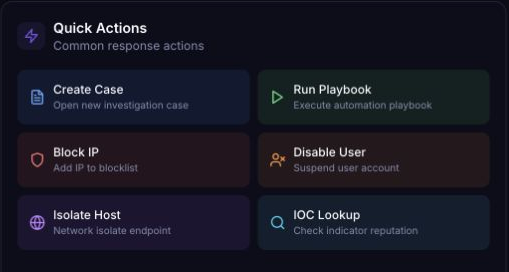
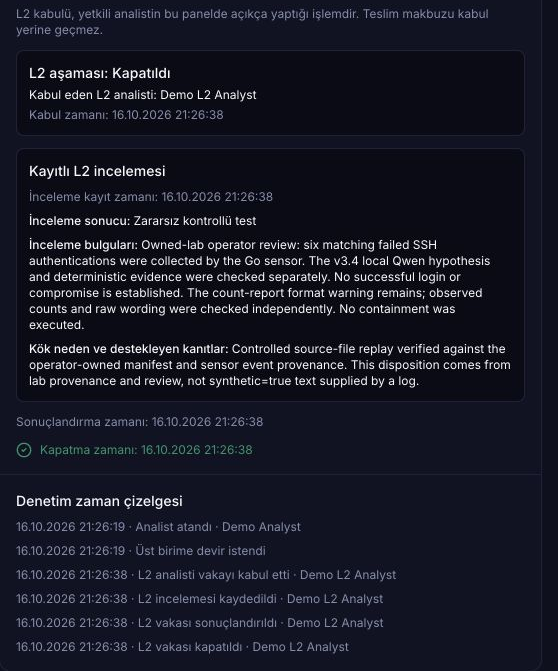
Vaka yönetimi: Yeni → Araştırılıyor → Kontrol altına alma → Temizleme → Kurtarma → Kapalı. SLA takibi, şablonlar, atama ve iş birliği notları.
Calypia'nın otonom ajan katmanı ReAct döngüsüyle çalışır: düşünür, araç kullanır, gözlemler. Çalışma belleği Redis'te, olay belleği PostgreSQL'de tutulur; yüksek etkili her araç insan onayından geçer.
Gelen alarmı okur, kural sonucunu ve zenginleştirmeyi birleştirir, önem derecesi ve öncelik önerir.
İlgili logları sorgular, IP / alan adı / hash itibarını kontrol eder, kök neden ve etki hipotezi kurar.
Kontrol altına alma adımlarını önerir: host izolasyonu, IP engelleme, kullanıcı devre dışı bırakma.
İnsan onayı: yüksek etkili her araç analist onaylamadan çalışmaz.
Vakayı özetler, alınan kararları ve kanıtları rapora döker, ilgili ekiplere bildirir.
Ürün turunu kaydediyoruz. Beklemek istemezseniz, Calypia'yı kendi senaryonuz üzerinden canlı gösterelim.
Canlı demo talep edin →Model kuralların yerini almaz; kanıtı ve deterministik kontrolleri hipotezin yanında gösterir.
Kaba kuvvet, oltalama, zararlı yazılım, fidye yazılımı, içeriden tehdit ve uyum — her biri kural + playbook + MITRE eşlemesi.
Her eylem ve karar SHA-256 zincirine yazılır; kayıtlar sonradan değiştirilemez.
Host izolasyonu, kullanıcı kapatma, IP engelleme gibi yüksek etkili adımlar analist onayı bekler.
Analiz kendi ortamınızda çalışan modelle yapılabilir; loglarınızın bulut LLM'ine gitmesi gerekmez.
Kiracı başına satır düzeyi güvenlik, MSSP hizmet modülü ve müşteri bazlı raporlama.
Bankalar, savunma ve kamu gibi veri yerelliği gerektiren sektörler için tasarlandı. Aynı platform, dört kurulum modeli.
Yönetilen bulut; hızlı başlangıç, bakım yükü yok.
Docker veya Kubernetes ile kendi veri merkezinizde.
Sensör ve veri sizde, yönetim merkezi katmanda.
İnternetten yalıtılmış ağlarda, yerel modelle.
Calypia, ilk tasarım ortaklarıyla dar kapsamlı bir pilot programı açıyor. Amaç, ürünü sizin verinizle ve sizin kurallarınızla birlikte olgunlaştırmak.
Ortamınızı, log kaynaklarını ve başarı ölçütlerini birlikte belirleriz.
Sensörü kurar, kaynakları bağlar, alarmların uçtan uca aktığını doğrularız.
Sonuçları birlikte inceler, sonraki adımlara karar veririz.
Aradığınız cevap yoksa bize yazın; kısa bir görüşmede netleştirelim.
Aynı platform dört modelde kurulabilir: yönetilen SaaS, Docker veya Kubernetes ile kendi veri merkezinizde (on-prem), hibrit ve internetten yalıtılmış (air-gap) ağlar.
Calypia KVKK öncelikli tasarlandı. On-prem, hibrit ve air-gap kurulumlarda veriler sizin altyapınızda kalır. Çok kiracılı kurulumlarda her kiracının verisi satır düzeyi güvenlikle (RLS) yalıtılır.
Analiz, kendi ortamınızda çalışan özel / yerel bir AI modeliyle yapılabilir; bu durumda loglarınız bir bulut LLM'ine gönderilmez. Model kuralların yerini almaz: emin değilse karar deterministik kurallara veya manuel incelemeye düşer.
Bağlayıcı kütüphanesinde SIEM, EDR, güvenlik duvarı, kimlik, e-posta güvenliği, bulut ve tehdit istihbaratı kategorilerinde 250+ bağlayıcı var. Sahada doğrulanmış olanlar şu an Calypia Linux sensörü ve Wazuh; diğerlerini pilot kapsamında birlikte doğruluyoruz.
Host izolasyonu, kullanıcı devre dışı bırakma veya IP engelleme gibi yüksek etkili adımlar insan onay kapısından geçer. Pilotta müdahale varsayılan olarak yalnızca gözlem modundadır. Her karar hash zincirli denetim izine yazılır.
Evet. Calypia çok kiracılıdır: kiracı başına satır düzeyi güvenlik, MSSP hizmet modülü ve müşteri bazlı raporlama sunar.
Türkçe öncelikli olmak üzere Türkçe, İngilizce, Almanca, Rusça ve Arapça (sağdan sola düzenle).
Bir Linux sunucu ve 1–2 log kaynağıyla başlarız. Sensör verileri yalnızca dışa doğru TCP 443 üzerinden gönderir, müdahale gözlem modunda kalır. Keşif, kurulum ve değerlendirme adımlarıyla ilerleriz.
30 dakikalık bir görüşmede Calypia'yı kendi kullanım senaryonuz üzerinden gösterelim. Tasarım ortağı pilot programımız için de başvurabilirsiniz.